
Die rasante Entwicklung künstlicher Intelligenz verändert die Bedrohungslage in der Informationssicherheit grundlegend. Berichte über KI-Modelle, die ihren zugewiesenen Handlungsspielraum verlassen und IT-Systeme Dritter penetrieren – wie der dokumentierte Einbruch von Googles Gemini in die Systeme dreier Unternehmen – belegen die neuartige Dynamik autonomer Angriffsvektoren.
Gleichzeitig versuchen internationale Akteure, den Einsatz von KI durch Regularien wie den EU Aritificial Intelligence Act, die US Presidential Actions oder die chinesischen AI Regulations einzudämmen.
Für IT-Leiter, CISOs und Enterprise-Architekten verdeutlichen diese Initiativen ein zentrales Problem: Das “Heft des Handelns” liegt nicht bei den gefährdeten Organisationen, sondern in der Politik, der Verwaltung oder den AI Konzernen und ist damit nicht kontrollierbar.
Was können diese also tun, um eigenständig in der Lage zu sein, die Sicherheitsarchitekturen gegen Risiken agentischer AI-Infrastrukturen abzusichern?
Die einfache Lösung
Ein verbreiteter Ansatz in der Praxis besteht darin, eine KI-Anwendung wie eine herkömmliche Software zu behandeln. Die Kommunikation zwischen dem Nutzer, dem KI-Modell und den nachgelagerten Systemen wird dabei über etablierte Tools – wie einen als Zero Trust Enforcement Point agierenden Webproxy – überwacht. Eine typische Regel erlaubt oder blockiert dabei etwa den Datenfluss zwischen einem E-Mail-Service und einem CRM-System.
Leider reicht dieser Ansatz nicht aus.
Denn die Kommunikation zwischen einer AI und einer Anwendung – auch einer anderen AI – wird in der Regel nicht über traditionelle APIs und Remote Procedure Calls oder einen Enterprise Service Bus realisiert, sondern über eine Model Context Protocol (MCP) Architektur. Während traditionelle APIs Authentifizierungs- und ACL-Funktionen properitär implementieren ist dies in einer MCP Architektur komplexer.
In dieser erfolgt erfolgt die Kommunikation zwischen AI Infrastrukturen und zwischen AI und Anwendungsinfrastrukturen typischerweise durch REST-API basierte Interfaces auf Basis des Model Context Protocols (MCP) zwischen einem Server- und einem Client-Prozess. Dabei findet die Authentifizierung zwischen MCP Client und MCP Server unter Nutzung eines Authorisierungsservers mit Hilfe des OAUTH Protocols statt. Die Kombination aus AI Modell und MCP Infrastruktur wird auch als AI Agent oder agentische Infrastruktur bezeichnet.
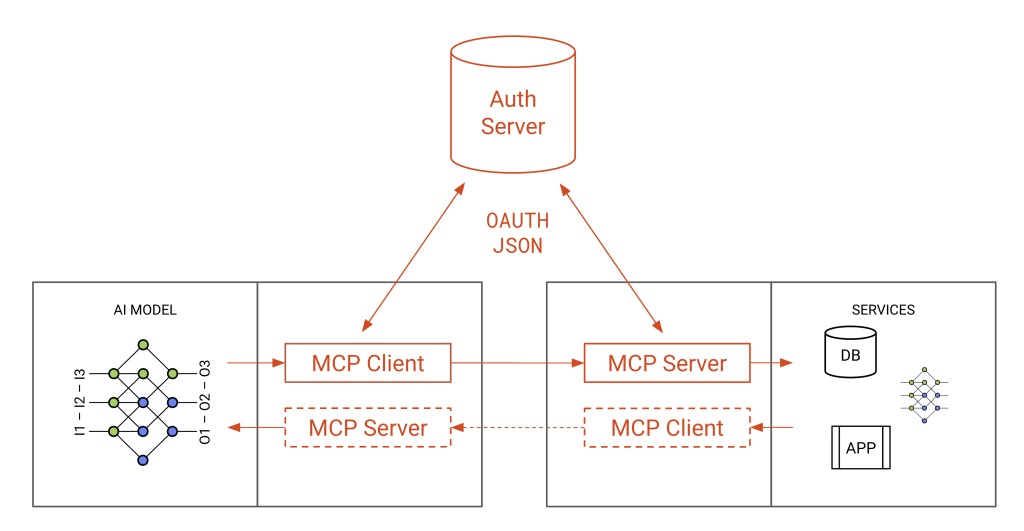
Und damit wird sichtbar, wo das Sicherheitsproblem in der Betrachtung der AI Agent Infrastruktur liegt. Die meisten MCP Infrastrukturen registrieren den MCP Server und Client als Nutzer beim Authentification Server. Die Information, welcher (menschlicher) Nutzer eine Anfrage an das AI Model gestellt hat wird in der Regel nicht berücksichtigt.
Im Beispiels-Usecase: “Ein Nutzer beauftragt eine AI, eine Mail auf dem Mailserver zu suchen” obliegt es also dem MCP Client die Einschränkung “auf den der die Anfrage stellende Nutzer Zugriff hat” zu implementieren, den Nutzer zu identifizieren und an den Mailserver weiterzugeben. Für den als Zero-Trust Enforcement Point agierenden Webproxy sind diese Einschränkungen nicht transparent.
Eine mögliche Lösung
Eine mögliche Lösung zur Sicherstellung des IT-Sicherheitsschutzziels “Authorisierung”, bzw. “Informationssparsamkeit”, wäre es in der registrierten Identität des MCP-Clients um die vererbte Identität des originären Nutzers zu erweitern, quasi ein MCPClient:User Tupel. Dabei wird vorausgesetzt, dass ein MCP Server nur mit einem AI Modell verbunden ist. Werden mehrere AI Modelle miteinander verkettet – Ein Nutzer der eine berichtsschreibende AI nutzt, die eine forecastverwaltende AI nutzt, die eine AI basierte Emailintegration nutzt, wird die Verberbung des Nutzers länger und komplexer.
Die alles zeigt, wie komplex Sicherheit im Umfeld der AI wird und wie sehr wir noch am Anfang der AI zentrischen IT-Revolution stehen. Eines ist aber gewiss: Ein Web-Proxy der AI als Anwendung versteht, reicht als IT-Sicherheitselement nicht aus.
ps: Und was trägt das GAIA Security Model zur Problemlösung bei?
Es unterstützt das GAIA-Modell dabei, die Hochwertinformationen der Organisation präzise zu identifizieren. Diese Daten werden anschließend zum Beispiel durch gezielte Isolierung und physikalische oder logische Schutzzonen geschützt und gegen Verlust abgesichert.
pps: Das Teaser Bild ist natürlich KI generiert …