Die Berücksichtigung von Desinformation in der Bedrohungsanalyse wird immer wichtiger. Und damit die Notwendigkeit Tools zur Absicherung der verschiednen KI-Modelle einzusetzten. Ich bin mir nicht sicher, ob eine Freiwilligkeit der KI-Industrie hier ausreicht. Vielleicht brauchen wir ein offizielles “Vertrauenswürdige AI” Label einer unabhängigen Zertifizierungsorganisation und klare Empfehlungen über den State of the Art der Manipulationstechniken gegenüber AI und die zugehörigen Mitigationsmassnahmen?
Schneier beschreibt, wie es schon jetzt deutlich sichtbar wird: AI wird die Lebenswirklichkeit der Menschen verändern. Das ist eine Binse. Mittlweweile. Dass diese Veränderung freudvoll sein wird, hat niemand postuliert. Ebensowenig, dass sie die bestehenden Sicherheitsnarrative berücksichtigen oder gar fördern wird. Es sind wilde Zeiten.
Ab und zu muss ich mich erinnern – Technologie ist “nur” ein Werkzeug. Menschliche Kreativität kann die Technologie immer wieder besiegen. Und deshalb sollte immer wieder mal einen Schritt zurücktreten und das Gesamtbild betrachten. Hilft immer.
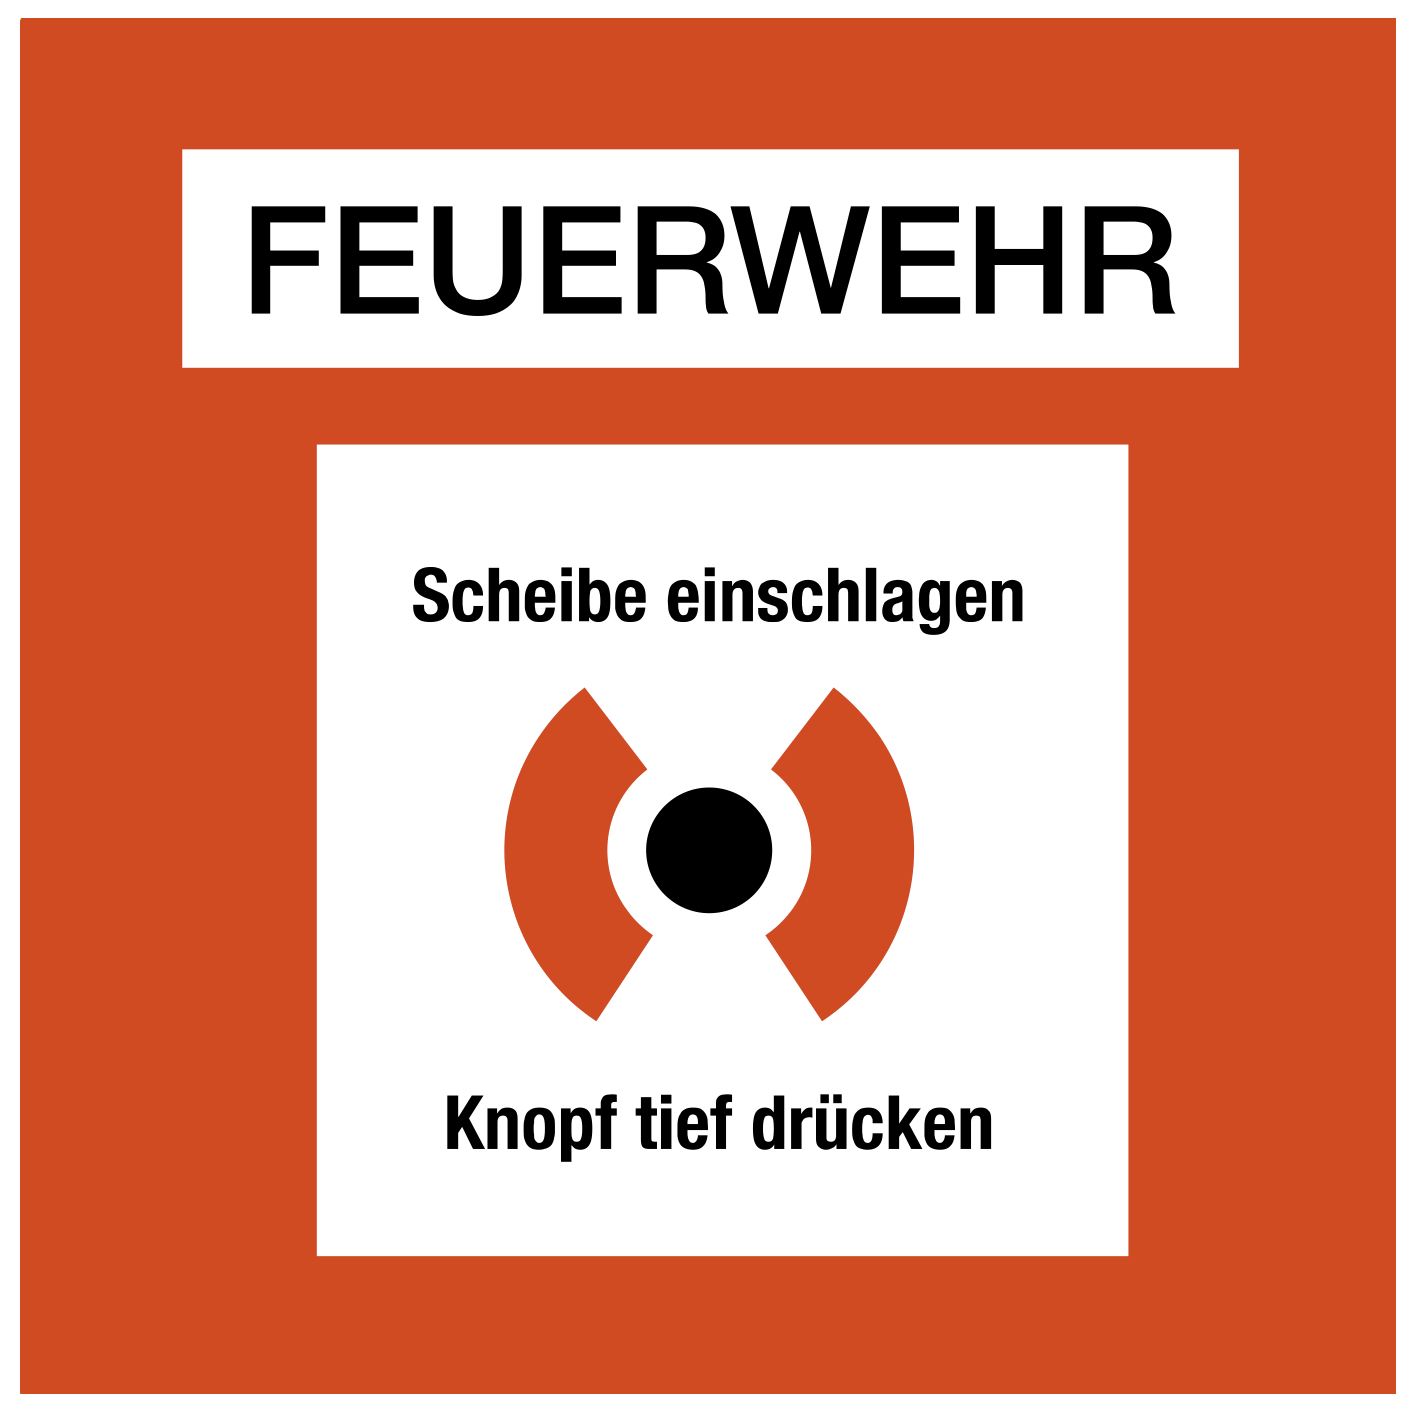
Im Maschinenbau eine Konstruktion zu entwickeln, die man als „Failsave“ bezeichnet, ist eine Kunst und eine Auszeichnung. Denn eine solche Konstruktion hat die Funktionssicherheit eingebaut, sie funktioniert unter allen Umständen. Eine solche Konstruktion ist der klassische Rauchmelder.
Entgegen der Erwartung, dass ein tiefer Druck auf den schwarzen Knopf (nach dem Einschlagen der Scheibe) einen Stromkreis schließt und den Alarm auslöst, wird durch den Druck ein bestehender, schwacher Stromkreis unterbrochen und durch diesen Abfall der Alarm ausgelöst. Damit ist sichergestellt, dass ein Defekt der Verkabelung erkannt wird und somit die Funktionssicherheit des Alarmsystems gewährleistet ist.
Der Ingenieur formuliert: „Eine Konstruktion soll so gestaltet sein, dass bei einem Defekt eines Bauteils die Gesamtkonstruktion einen einem sicheren Zustand bleibt“.
Leider lässt sich dieser Satz und das dahinter stehende Konstruktionsprinzip nur bedingt auf IT-Systeme übertragen. Dies liegt im Wesentlichen an zwei Dingen. Zum einen berücksichtigt das Konstruktionsprinzip nur einen Teilaspekt einer IT-Risikobetrachtung – die Sicherheit gegen technisches Versagen. In einer IT-Risikoanalyse wird auch die Sicherheit gegen menschliches Versagen, Naturkatastrophen und böswillige Handlungen betrachtet. Andererseits können IT-Systeme – z.B. durch böswillige Handlungen – nicht nur ausfallen, sondern sich auch falsch verhalten und damit das Gesamtsystem in seinem Verhalten manipulieren. /1/
In der Folge dieser Erkenntnis ist der „Security by Design“ Ansatz ein hehres Ziel geblieben, in der Praxis wird IT-Sicherheit nicht als Design-, sondern als Zusatzelement verstanden. Sie wird in der Regel dem eigentlichen Systementwurf nachgestellt und eigenständig betrachtet. Diese Denkweise wird durch die meisten Security Frameworks noch verstärkt, da diese in der Regel Sicherheitsfunktionen – Mitigations oder Controls – isoliert beschreiben und deren Anwendung auf bestehende Systeme fordern. /2/
Dies muss heute nicht mehr so sein. Mit dem logischen Sicherheitsmodell „Zero Trust“ wie es von der NIST beschrieben wird /3/ ist eine Möglichkeit geschaffen worden, „Security by Design“ mit einem einfachen Entwurfsmodell in den Gestaltungsprozess von IT-Lösungen zu integrieren.
Das NIST Zero Trust Modell
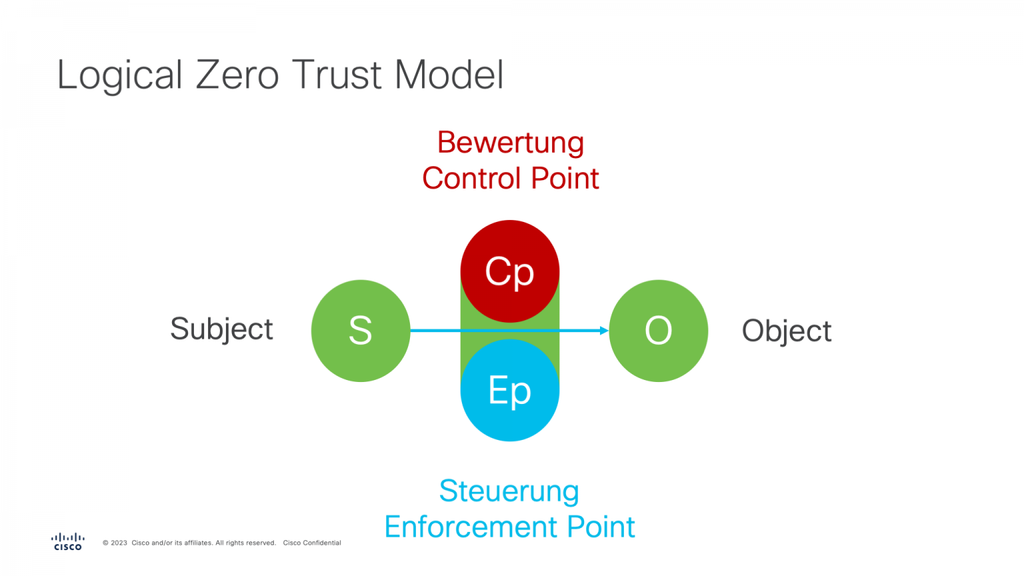
Das logische „Zero Trust“ Modell (ZTM) des NIST basiert auf dem einfachen Gedanken, dass ein Subjekt beim Zugriff auf eine Ressource, dem Objekt, durch einen Kontrollpunkt (Enforcement Point – Ep) alimentiert wird. Dieser Kontrollpunkt erhält seine Freigaben von einer unabhängigen Managementebene (Control Point – Cp).
Kernelemente dieses Denkmodells sind also die Kontrolle der Kommunikation zwischen zwei Systemelementen durch einen Kontrollpunkt und die Trennung von Kontroll- und Managementebene. Soll die Funktion eines Systemelementes sichergestellt bzw. überprüft werden, so muss dieses Element in seine Bestandteile zerlegt werden. Diese stellen sich dann wiederum als (Sub)Elemente und die Kommunikation zwischen den Subelementen dar, auf die wiederum das Zero Trust Modell angewendet wird. Dieser Ablauf lässt sich wiederholen, bis ein hinreichendes Detail- und Sicherheitsniveau erreicht worden ist. Damit ist dieses Vorgehensmodell bereits während der Entwicklung sehr einfach auf beliebige IT-Systemmodelle anwendbar.
Security by Design
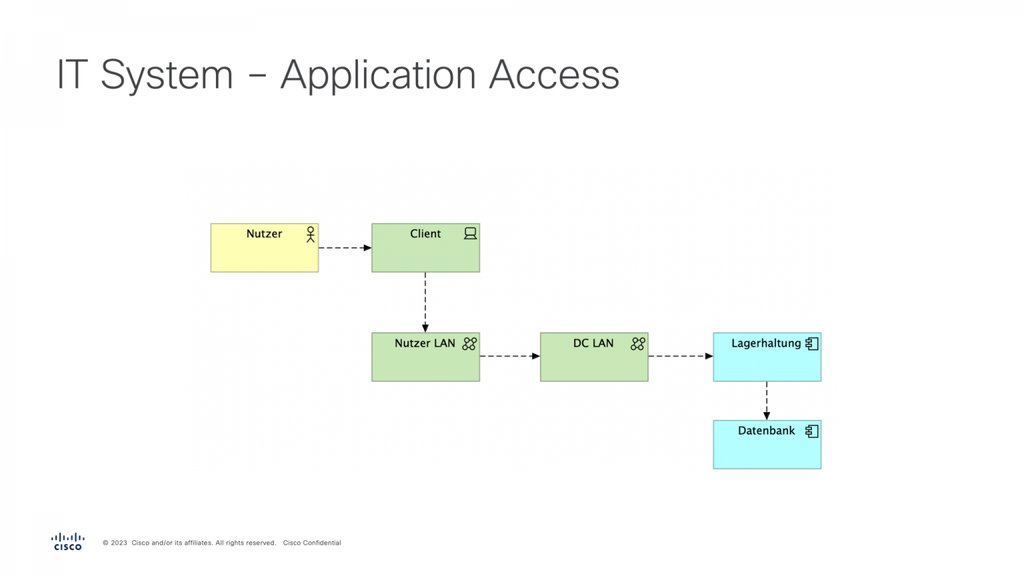
Als einfaches Beispiel soll das Szenario „Überprüfung des Bestandes einer Ware im Lagersystem“ dienen. Dieses Szenario besteht vereinfacht aus einem Benutzer, der mit einen Client über das Nutzer LAN und das DC LAN auf die Lagerverwaltungssoftware zugreift, die wiederum ihre Informationen aus einer Datenbank bezieht.
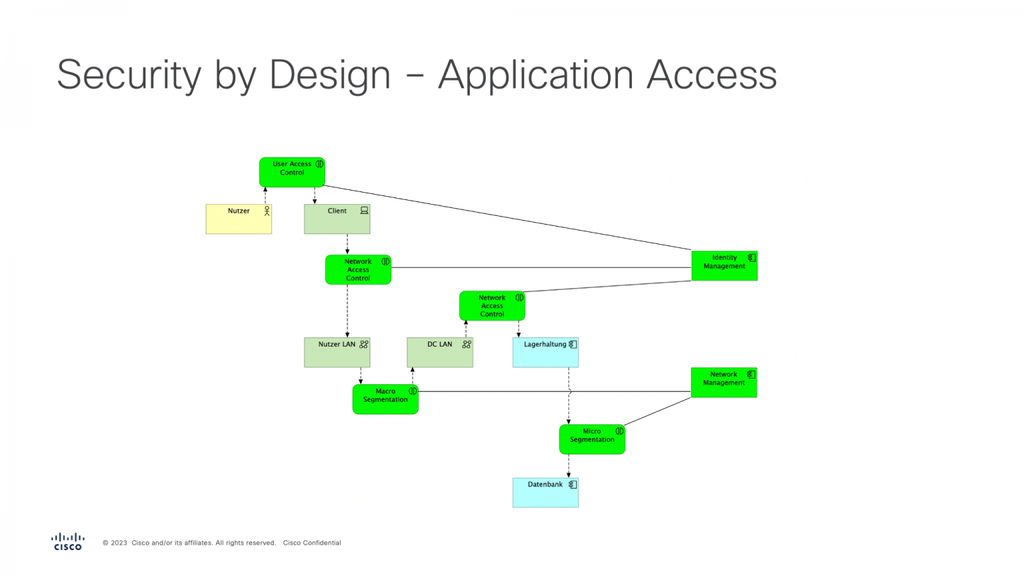
An jeder dieser Systemgrenzen kann nun ein Kontrollpunkt definiertwerden. Zwischen Nutzer und Client ist das die User Access Control, zwischen Client und Nutzer LAN ist es die Network Access Control und die Kommunikation zwischen Nutzer LAN und Datacenter LAN wird durch die Macro Segmentierung gesteuert. Im DC LAN kontrolliert ein Network Access Control Element wiederum den Zugriff zwischen Netzwerk und Anwendung und eine Microsegmentierung isoliert und kontrolliert die Interaktionen zwischen verschiedenen Datacenter Services, wie in diesem Beispiel die Kommunikation zwischen dem Anwendungs- und dem Datenbank Service.
Dies ist ein einfaches Beispiel mit ausgewählten Technologien zur Umsetzung der Security Control Points. Selbstverständlich lassen sich diese Kontrollpunkte auch durch alternative Technologies absichern – die Anwendung eines Zero Trust basierten Vorgehensmodells in einem Security by Design Prozess ist grundsätzlich Technologieneutral. Auch haben wir die Vorgehensweise bereits an komplexeren Systemen validiert – diese würden aber Rahmen dieses Blogs sprengen. Cisco bietet mit der SecureX Plattform für seine Sicherheitsprodukte eine offene Plattform zu technischen Realisierung von Security by Design Informationssystemen. Die skizzierte Lösung lässt sich zum Beispiel durch eine Kombination aus der Identity Service Engine, Secure Access, Secure Firewall, Secure Workload und Secure Network Analytics mit der Digital Network Architecture (DNA) und der Application Centric Infrastructure (ACI) realisieren.
Mein herzlicher Dank gilt Markus Pfaff für die stets inspirierenden Architektur- und Modellierungsdiskussionen!
Ich werde immer wieder gefragt, zuletzt von @Larissa Holzki auf der Handelsblatt Konferenz Sicherheit und Verteidigung, was von den tollen IT-Security Konzepten, von denen ich immer rede, für kleine und mittlere Unternehmen relevant ist. Da die Standardantwort: „Natürlich alles!“ aber leider etwas flapsig rüberkommt, hier ein Denkansatz, wie man als KMU mit der 80/20 Pareto Regel in 5 Schritten 80% des Sicherheitspotentials heben kann.
Der Plan “B”
Einen Notfallplan zu haben klingt immer nach dem Feueralarm in der Schule. Lange Linoleumgänge und viel Geschrei. Dabei ist es eigentlich ganz einfach. Wenn man sich überlegt, was zu tun wäre, wenn alle Laptops und Handys in der Firma den Geist aufgegeben hätten, hat man einen Plan. Und weiß, was es zu schützen gilt.
Backup
Was geschützt werden muss, gehört ins Backup. Punkt. Leider werden Backups bei den heute üblichen Verschlüsselungsangriffen (Ransomware) in der Regel mit verschlüsselt und damit unbrauchbar. Deshalb sollten die für das Backup verwendeten Festplatten nur während des Backups am Rechner hängen. Im Idealfall wechselt man dann noch zwischen zwei Platten – so hat man noch ein Fallback, falls etwas schief geht. Der beste Zeitpunkt? So oft wie möglich, am besten in Verbindung mit einem regelmäßigen Ereignis (z.B. der Monatsabschluss). Alternativ kann man auch ein NAS als Backup verwenden – dann aber mit eigenem Benutzer für den Backup Share. Oder man besorgt sich ein Backup in der Cloud. Dann muss man die Platten selbst in den Tresor legen. Das Wichtigste zum Schluss: Auch mal testen, ob sich ein Backup wieder einspielen lässt. Wenn der neue Laptop da ist, ist das ein guter Zeitpunkt. Weitere Tipps gibt es bei Heise.
Email Security
Fast immer ist die E-Mail im Spiel, wenn Schadsoftware auf einen Rechner gelangt. Ob Spear Phishing, Social Engineering oder eine SPAM Mail – letztendlich ist es egal, der Rechner ist in Gefahr. Damit das nicht passiert, ist es sinnvoll, zwischen Mailserver und Nutzer einen zusätzlichen Filter zu schalten, der bösartige Mails erkennt und aussortiert. Dieser kann sich ruhig in der Cloud befinden, schließlich kommen die Mails von draußen – und gehen meist auch wieder dorthin. Eine Lösung dafür ist die Cisco Cloud Mailbox Defense.
Internet Security
Hat sich eine Schadsoftware dann auf dem Rechner eingenistet wird sie noch lange nicht aktiv. Erstmal redet sie mit ihrem Command & Control (CC) Server über das was sie tun soll und lädt sich die eigentliche Schadsoftware herunter. Oder spielt die gestohlenen Kundendaten hoch. Unterbricht man diese Kommunikation – zum Beispiel über die Kontrolle der DNS Auflösung – verhindert man zwar nicht die Infektion, aber man erkennt und verhindert die Aktivierung. Und nebenbei sieht man noch die ganze Schatten-IT. Eine Lösung hierfür ist Cisco Umbrella.
Trust Verification
Nicht jede Schadsoftware verschlüsselt Daten und erpresst den Besitzer. Ein häufiges Ziel ist auch der Diebstahl von Identitäten – Benutzernamen und Passwörter. Damit bei einem Diebstahl dieser Informationen nicht alle Anwendungen sperrangelweit offen stehen sollte man zumindest die wichtigsten mit einer Multi-Faktor-Authentifizierung (MFA) ausstatten. Eine Lösung hierfür Cisco Secure Access (Duo). Damit werden dann auch die Endgeräte auf veraltete Software geprüft oder eine Single-Sign-On Lösung realisiert.
Testversionen
Das waren 5 einfache Schritte zur KMU gerechten Pareto Sicherheit – und ich nutze sie sogar für meine private IT-Umgebung. Für keine der Lösungen brauche ich zusätzliche Rechner, die ich pflegen muss, und ich schränke auch die Nutzung meiner Geräte – egal welchen Typs – nicht ein. Und damit der Einstieg noch leichter fällt – hier sind alle kostenfreien Cisco Testversionen auf einer Seite zusammengefasst.